Discos avariam, portáteis são roubados, alguém apaga uma pasta por engano e o ransomware cifra tudo o que encontra. A questão não é se vai precisar de recuperar dados, mas quando. As cópias de segurança para empresas são o seguro mais barato da informática — desde que sejam bem feitas e testadas.
A regra 3-2-1
É a regra mais simples e mais usada para proteger dados:
- 3 cópias dos dados: o original e mais duas cópias.
- 2 suportes diferentes: por exemplo, um NAS no escritório e um serviço de cloud.
- 1 cópia fora do escritório: para sobreviver a incêndio, inundação ou roubo.
Hoje recomenda-se ainda que uma das cópias seja imutável ou desligada da rede, para que o ransomware não a consiga cifrar.
O que deve entrar nas cópias
- Pastas partilhadas e documentos da equipa.
- Bases de dados de faturação, contabilidade e CRM.
- Email (sim, o email na cloud também precisa de cópia própria).
- Configurações de servidores, routers e equipamentos de rede.
- O website da empresa e a respetiva base de dados.
Com que frequência?
Pergunte: quantas horas de trabalho aceita perder? Se a resposta for “nenhuma”, as cópias devem ser contínuas ou várias vezes por dia. Para a maioria das PME, uma cópia automática diária com histórico de várias semanas é um bom ponto de partida. O histórico é essencial: se um ficheiro for corrompido e só der por isso dias depois, precisa de uma versão anterior.
NAS, cloud ou os dois?
NAS no escritório
Rápido para repor grandes volumes e não depende da internet. Mas está no mesmo local e, se estiver sempre ligado à rede, pode ser atingido por ransomware.
Cloud
Fora do escritório e acessível em qualquer lugar. A reposição de grandes volumes é mais lenta e depende da ligação à internet.
A combinação ideal
NAS para reposições rápidas do dia a dia e cloud (com versões protegidas) como cópia fora do local. É a forma prática de cumprir a regra 3-2-1.
Testar a reposição: o passo que quase ninguém faz
Uma cópia que nunca foi testada é apenas uma esperança. Muitas empresas descobrem no pior dia que as cópias pararam há meses, que faltava uma pasta ou que ninguém sabe a palavra-passe da encriptação. Recomendamos:
- Verificar os relatórios de cópia todas as semanas.
- Repor um ficheiro ou pasta de teste todos os meses.
- Fazer um teste completo de recuperação pelo menos uma vez por ano.
Cópias de segurança e RGPD
Os dados pessoais de clientes e colaboradores também estão nas cópias. Devem estar encriptados, com acesso restrito e guardados em fornecedores que cumpram o RGPD. Quando um dado tem de ser apagado, o histórico das cópias também deve respeitar os prazos definidos.
Os erros mais comuns
- Um disco externo sempre ligado ao computador (o ransomware cifra-o também).
- Confiar que “está na cloud” significa estar copiado — sincronizar não é o mesmo que fazer cópia.
- Cópias sem histórico, que copiam por cima os ficheiros já corrompidos.
- Ninguém responsável por verificar se as cópias correm.
Cópias de segurança geridas pela Kyra Digital
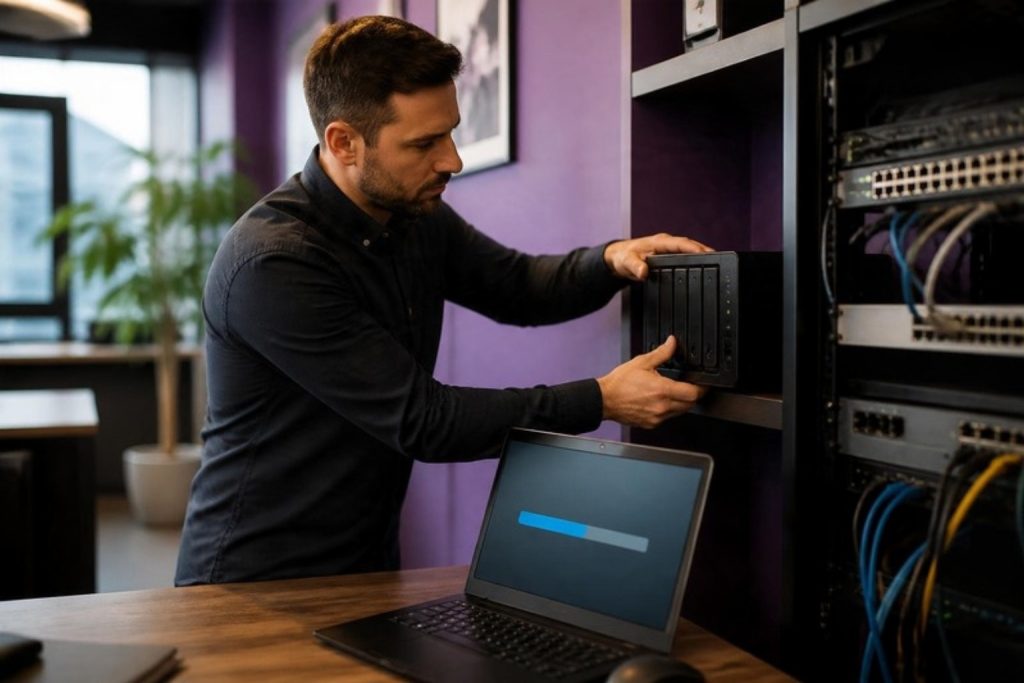
Configuramos, monitorizamos e testamos as cópias de segurança da sua empresa, com NAS e cloud, como parte do nosso suporte técnico informático. Instalamos também o equipamento no local através do field support e integramos tudo na infraestrutura de rede. Veja também as 10 medidas essenciais de cibersegurança para PME.
Quando foi a última vez que testou uma cópia de segurança? Peça um orçamento sem compromisso ou fale connosco pelo WhatsApp.